Empresa
Ataques cibernéticos crescem 300% durante a pandemia

A NTT Ltd., companhia global de serviços de tecnologia, lançou hoje seu Relatório de Inteligência de Ameaças Globais 2021 (GTIR), que revela como os cibercriminosos estão tirando proveito da desestabilização global visando indústrias essenciais e vulnerabilidades comuns da mudança para o trabalho remoto. Os setores de Saúde, Finanças e Manufatura viram um aumento nos ataques (200%, 300% e 53%, respectivamente), com esses três setores principais respondendo por um total combinado de 62% de todo os ataques em 2020, um aumento de 11% em relação a 2019.
Enquanto as empresas correm para oferecer mais acesso remoto virtual por meio do uso de portais dos clientes, os ataques a aplicativos específicos e da web aumentaram, respondendo por 67% de todos os ataques, o que mais que dobrou nos últimos dois anos. O setor de saúde sofreu o impacto desses ataques na sua mudança para a tele saúde e atendimento remoto, com 97% de todas as atividades hostis direcionadas ao setor, sendo ataques de aplicativos da web ou ataques de aplicativos específicos.
O GTIR traz informações das consultorias de segurança, Cybersecurity Advisory, realizadas pela NTT, que aplica uma pontuação de nível de maturidade de um programa de segurança por setor, com um número mais alto indicando um plano de ação mais maduro. De forma peocupante, Saúde e Manufatura têm pontuações relativamente baixas em relação à maturidade, com 1.02 e 1.21 respectivamente. Essas pontuações diminuíram desde a linha de base de 2019 de 1.12 e 1.32, enquanto as taxas de ataque aumentaram significativamente. A Manufatura experimentou um declínio de três anos nas pontuações, provavelmente devido a mudanças no ambiente operacional e a evolução dos ataques. Por outro lado, as Finanças continuaram a mostrar a maior pontuação de referência de maturidade pelo terceiro ano consecutivo, de 1.84, uma redução de 0.02 em relação ao ano passado.
Kazu Yozawa, CEO da divisão de segurança da NTT diz: “Ano passado previmos um aumento de ataques oportunistas e direcionados e, infelizmente, isso se provou verdadeiro. Embora esses setores tenham feito seu melhor para manter os serviços essenciais em tempos difíceis, a queda dos padrões de segurança quando as empresas mais precisam é preocupante. À medida que serviços continuam a se mover online e se tornam cada vez mais digitais para dar conta do novo normal, as organizações devem ser extremamente vigilantes na defesa e manutenção das melhores práticas em sua segurança.”
Malware sofre metamorfose: Malware criptográfico surge enquanto os Trojans se tornam mais comuns
Embora o malware esteja se tornando mais comum em recursos e funcionalidades, também se tornou mais diverso ao longo dos anos com o aumento do malware multifuncional. Mineiradores de criptomoedas substituíram o spyware como o malware mais comum do mundo, mas o uso de certas variantes de malware contra setores específicos continuam a evoluir. Os worms apareceram com mais frequência nos setores financeiro e manufatureiro. A Saúde foi afetada por trojans de acesso remoto, enquanto a indústria tecnológica foi alvo de ransomware. O setor da educação foi atingindo por mineiradores de criptomoeda devido à popularização da mineração entre alunos que exploram infraestruturas desprotegidas.
O mercado de criptomoedas é um excelente exemplo, com criptomineradores respondendo por impressionantes 41% de todos os malwares detectados em 2020. O XMRig coinminer foi a variante mais comum, representando quase 82% de toda a atividade de coinminer e quase 99% especificamente na EMEA.
Mark Thomas, que lidera o Central de Inteligência de Ameaças Globais da NTT, comenta: “Por um lado você tem atores de ameaças tirando proveito de um desastre global e, por outro lado, os cibercriminosos capitalizando em explosões de mercado sem precedentes. O traço comum em ambas as situações é a imprevisibilidade e o risco. Mudanças nos modelos operacionais ou adoção de novas tecnologias apresentam oportunidades para agentes mal-intencionados e com um mercado crescente de cripto-moeda popular entre estudantes inexperientes; ataques estavam prestes a acontecer. Agora, conforme entramos em uma fase mais estável da pandemia, organizações e indivíduos devem priorizar a higiene da segurança cibernética em todos os setores, incluindo a cadeia de suprimentos .“
Outros destaques do GTIR de 2021:
- Os ataques contra a manufatura aumentaram de 7% no ano passado para 22%; no setor de saúde aumentaram de 7% para 17%; e no financeiro aumentou de 15% para 23%.
- Organizações em múltiplos setores viram ataques relacionados à vacina para Covid-19 e cadeias de suprimentos associadas.
- Ataques de oportunismo por conta da Covid-19 aumentou, com grupos como Ozie Team, Agent Tesla e TA505, juntamente com atores estatais como Vicious Panda, Mustang Panda e Cozy Bear muito ativos em 2020.
- As formas de malware de ocorrência mais comum em 2020 foram Miners: 41%; Trojans: 26%; Worms: 10%, Ransomware 6%.
- Mineiradores de criptomoedas dominaram a atividade na Europa, Oriente Médio e África (EMEA) e nas Américas, mas eram relativamente raros na Ásia-Pacífico (APAC).
- OpenSSL foi a tecnologia mais visada nas Américas, mas não estava nem na lista dos 10 primeiros na APAC.
- As consequências contínuas após a decisão do Schrems II invalidaram o Privacy Shield UE-EUA e impuseram obrigações adicionais às organizações que transferem dados pessoais da UE para países terceiros.
- Pesquisa da NTT mostra que 50% das organizações globalmente estão priorizando a proteção de seus serviços em nuvem -tornando-se o principal foco de segurança cibernética nos próximos 18 meses.
Para entender mais sobre como o relatório desse ano fornece às organizações uma estrutura robusta para lidar com o cenário de ameaças cibernéticas de hoje, siga o link para baixar o NTT Ltd. GTIR 2021.
Divisão regional
As Américas:
- OpenSSL foi a tecnologia mais visada nas Américas, mas não estava nem na lista dos 10 primeiros na APAC.
- Serviços comerciais e profissionais foi o setor mais atacado nas Américas, respondendo por 26% de todos os ataques.
- Os EUA foram responsáveis por duas das maiores taxas de atividade de reconhecimento de qualquer país analisado:
- Cerca de 64% de todas as atividades hostis direcionadas à indústria de tecnologia foram alguma forma de reconhecimento..
- No setor da educação, 58% de todas as atividades hostis foram de reconhecimento.
- As Américas observaram 8% de todos os ataques como ataques DoS / DDoS, enquanto esses ataques representaram menos de 4% na APAC e 1% na EMEA.
- Com 34% de todas as detecções de malware, o XMRig foi o malware mais detectado nas Américas e nos EUA.
EMEA:
- EMEA experimentou 79% de todos os ataques como ataques combinados de aplicativos específicos (42%) e aplicativos da web (37%).
- Com 91% de todos esses ataques, o Reino Unido teve a maior taxa de ataques combinados da Web de todos os países analisados.
- O setor de saúde foi o mais atacado na EMEA
- Os ataques combinado de aplicativos de web (62%) e aplicativos específicos (36%) direcionados à saúde na EMEA foram responsáveis por 98% de toda a atividade hostil neste setor. Isso está bem acima da média global de 67%.
- O XMRig foi responsável por quase 99% de toda a atividade de mineração na EMEA e por mais de 87% de todas as detecções de malware.
- Trojans foram a segunda forma de malware mais comum na EMEA
- No Reino Unido, seis dos 10 malwares mais observados eram alguma forma de Trojan.
APAC + ANZ:
- O malware variou muito em todo o APAC, mas webshells, botnets e todas as formas de Trojans combinados representam 72% de todos os malwares. Embora o XMRig tenha sido o malware mais comumente detectado em todo o mundo, nenhum país da APAC mostrou o XMRig entre os dez malwares mais comuns.
- Na APAC, Finanças (24%) foi o setor mais atacado, seguido por manufatura (22%).
- Na ANZ, Finanças (42%) foram responsáveis por quase metade de todos os ataques, seguido pela educação (24%).
- A maturidade do setor de Saúde está gravemente ausente na APAC e AU em 0.60 e 0.96, abaixo da média global de 1.02. A maior lacuna é APAC com 2.53 para o estado de destino.
- O setor da tecnologia (2.02) é mais maturo que a média global (1.64)
Matéria publicada no portal de notícias AdNews. Se quiser mais informações sobre o mundo da publicidade e do marketing acesse: https://adnews.com.br/
Empresa
Nescafé Dolce Gusto e Pinterest lançam bebida inspirada em relatório de tendências de consumo

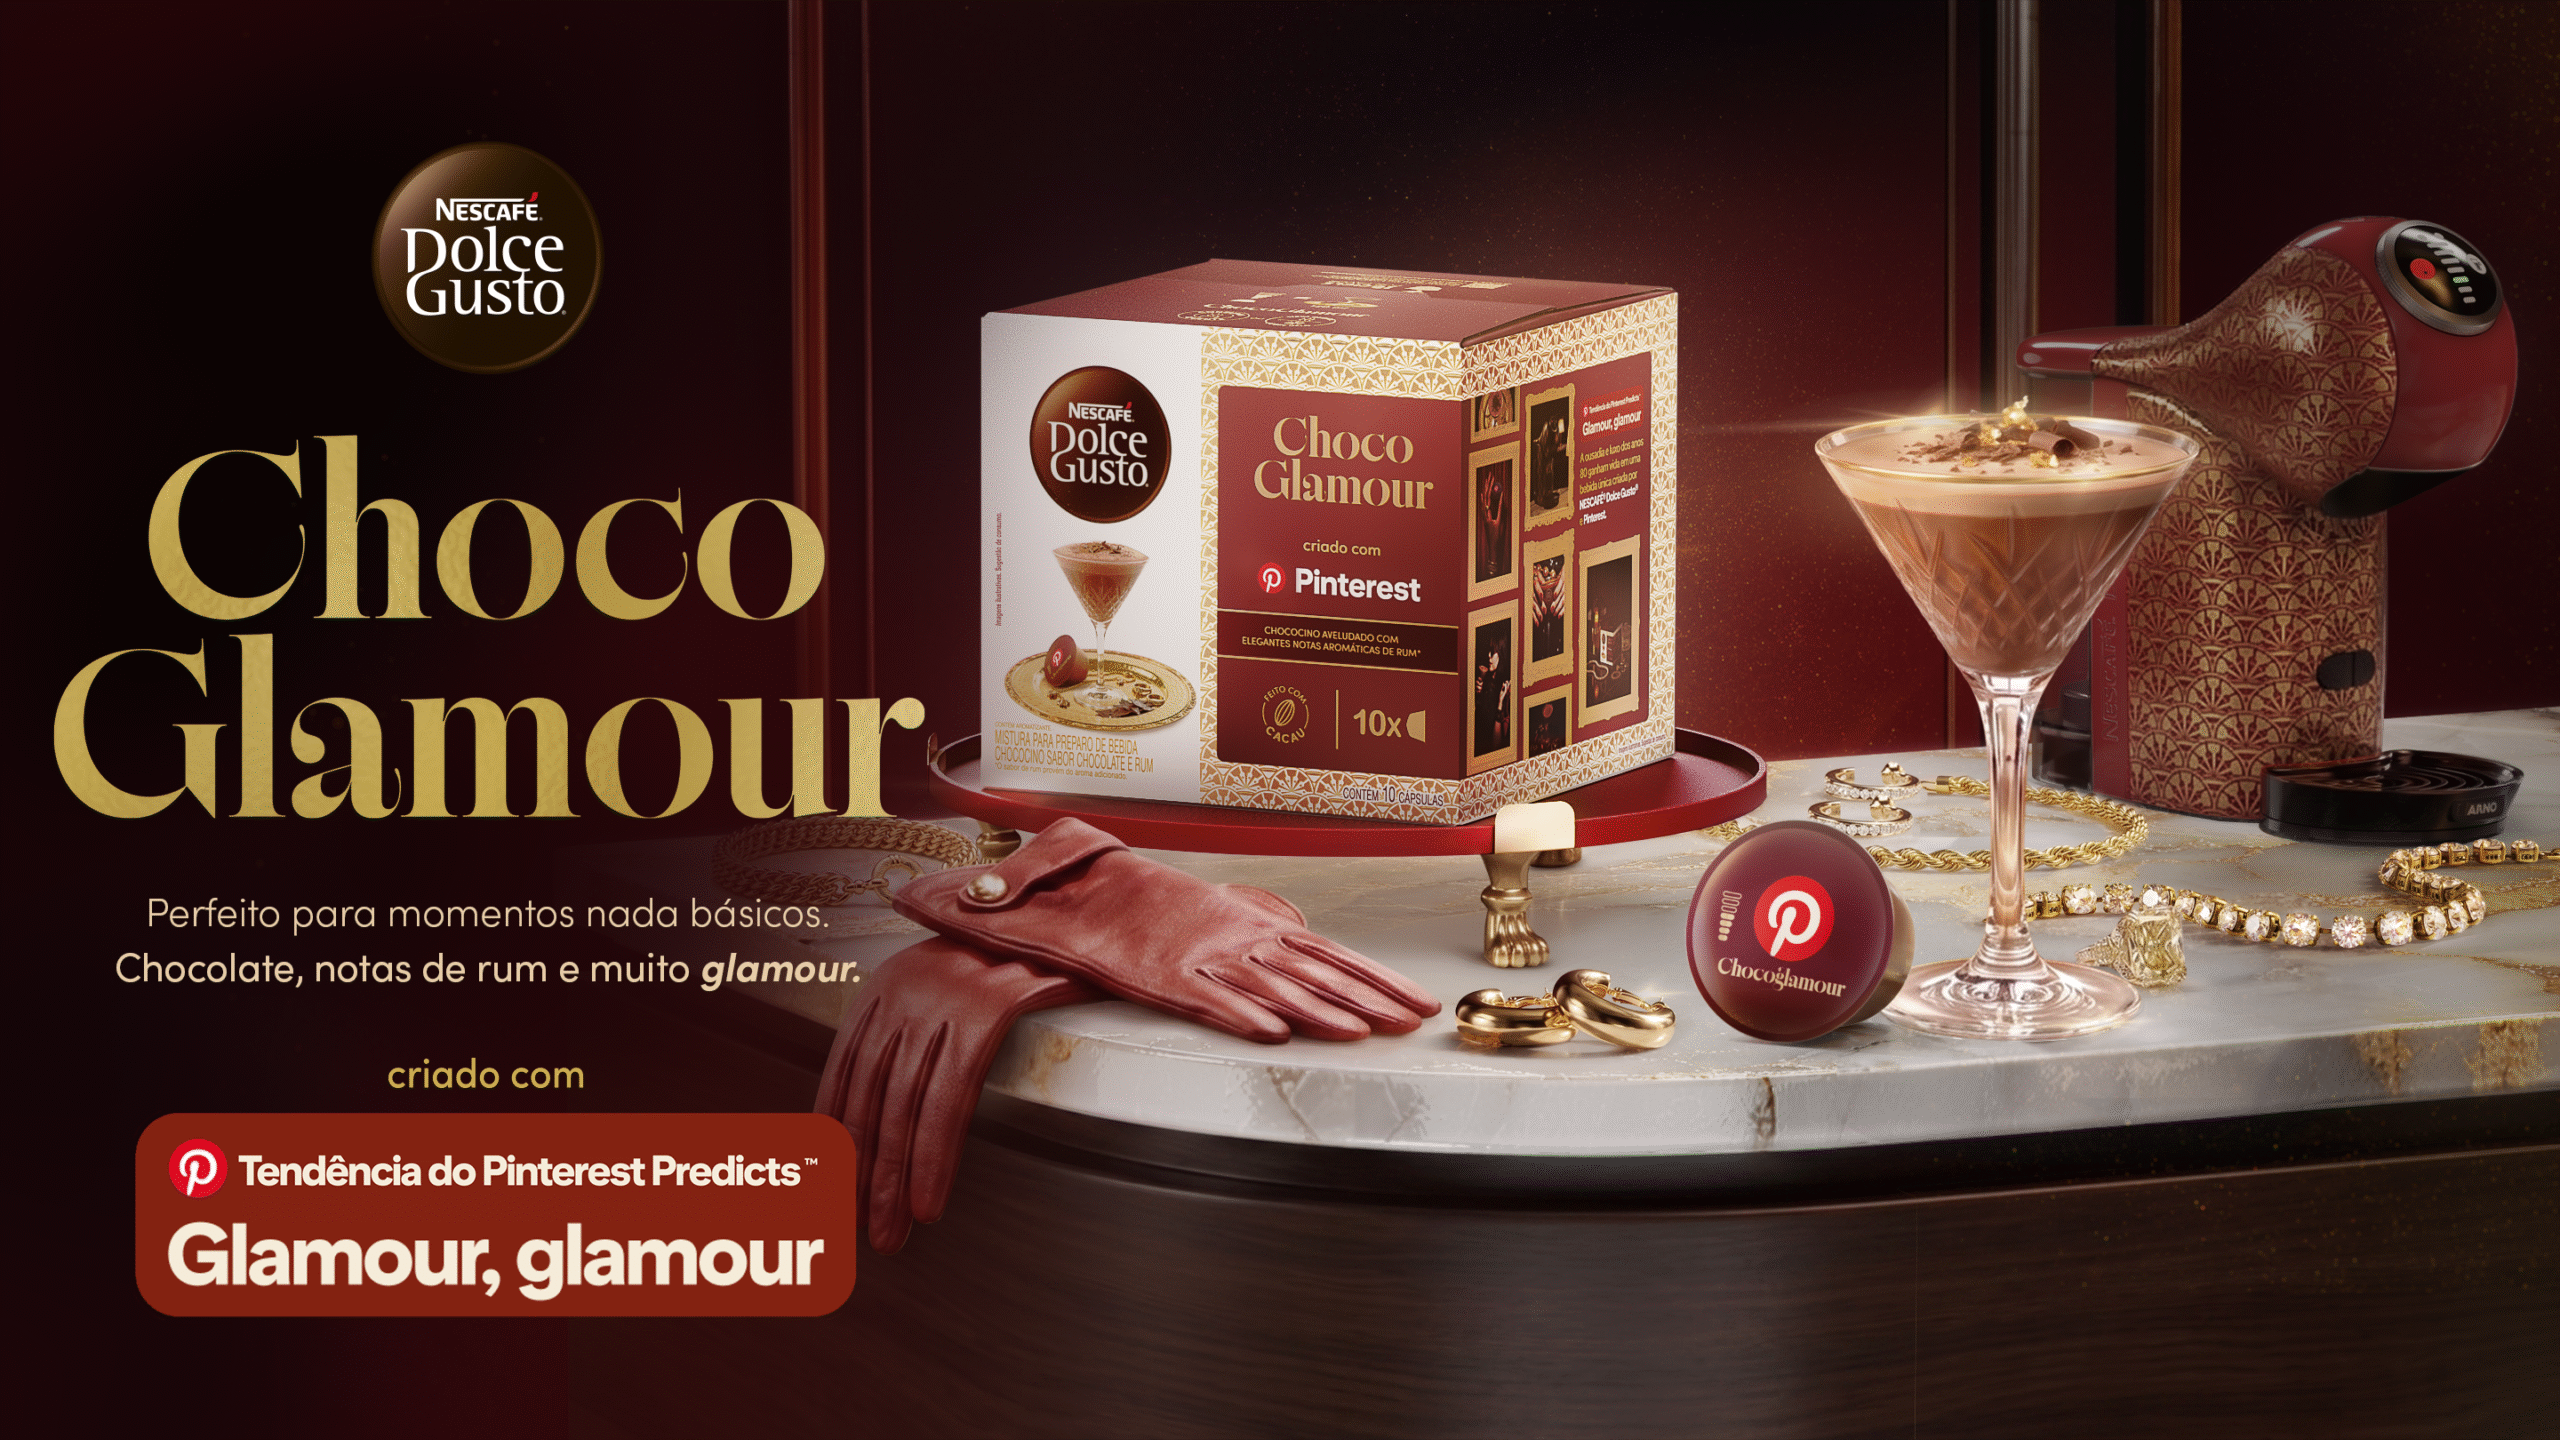
A Nescafé Dolce Gusto apresentou ao mercado o ChocoGlamour, primeira bebida em cápsula no Brasil desenvolvida a partir de um comportamento mapeado pelo Pinterest Predicts. A criação é fruto de um projeto em conjunto com o Pinterest para traduzir em experiência de consumo a tendência intitulada Glamour, Glamour, apontada pela plataforma no relatório de previsões para o ano de 2026.
A tendência em questão reflete uma busca crescente por conceitos como maximalismo, opulência, texturas marcantes e autoexpressão na rotina. No ecossistema digital da rede social, esse interesse se traduz em um volume expressivo de pesquisas e salvamentos de conteúdos relacionados ao apelo visual extravagante e ao prazer no cotidiano. “O Pinterest Predicts não é um relatório de tendências, é uma leitura do que as pessoas já estão desejando, antes de o mercado perceber”, afirma Tavane Gurdos, diretora-geral do Pinterest no Brasil. “Ver uma tendência da plataforma se transformar em produto é a prova mais concreta do que a inteligência cultural do Pinterest pode fazer por uma marca.”
A formulação do ChocoGlamour consiste em uma bebida cremosa de sabor chocolate com notas aromáticas inspiradas em rum, sem teor alcoólico. A proposta sugere versatilidade no preparo, podendo ser consumida quente ou servida em taça com gelo na forma de mocktail. “Buscamos constantemente novas formas de inovar e criar experiências relevantes para os consumidores. Essa colaboração com o Pinterest mostra como insights de comportamento podem inspirar inovações capazes de conectar cultura, tendências e consumo de forma genuína. ChocoGlamour nasceu justamente dessa proposta: transformar uma tendência emergente em uma experiência única, convidando os consumidores a explorarem uma nova bebida de uma nova forma e expressarem seu estilo no dia a dia”, declara Daniele Micheski Mendonça, gerente de marketing de Nescafé Dolce Gusto no Brasil.
O lançamento passou a ser comercializado na loja virtual própria da marca no início de setembro, com distribuição gradual nos canais do varejo ao longo do mês.
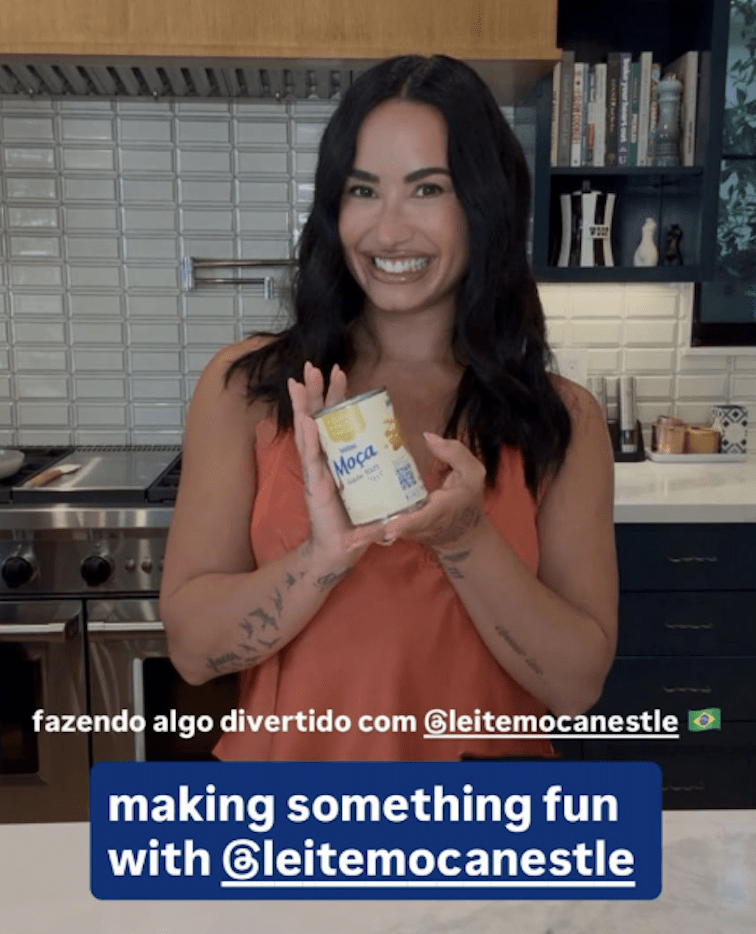
A marca de leite condensado Moça, pertencente ao portfólio da Nestlé, anunciou uma colaboração publicitária inédita com a cantora e compositora norte-americana Demi Lovato. Desenvolvida exclusivamente para veiculação nas mídias sociais, a iniciativa marca a primeira ação da artista com uma empresa brasileira do setor de alimentos e toma como ponto de partida a aproximação da cantora com o brigadeiro durante suas passagens pelo país.
A campanha teve início de forma estratégica com uma publicação nos stories do Instagram de Lovato, na qual a artista sinalizou a realização de um projeto conjunto com a marca. O anúncio oficial foi agendado para o Dia do Brigadeiro por meio de um vídeo no formato Reels, no qual a cantora rememora sua relação com o doce e faz referência a um episódio de sua trajetória no Brasil, no qual pronunciou a palavra “brigadeiro” em substituição ao agradecimento “obrigada” durante uma apresentação ao vivo.
A iniciativa visa conectar o produto e a receita tradicional da confeitaria nacional ao ecossistema da cultura pop e às conversas digitais de alcance global, aproveitando a realização da nova turnê da cantora em território nacional. “Moça está presente há mais de um século nas cozinhas, nas receitas e nas memórias afetivas das famílias brasileiras. Ter Demi Lovato ao nosso lado é uma forma muito especial de celebrar essa trajetória. Demi conheceu Moça por meio do brigadeiro, e essa conexão tornou o encontro ainda mais especial. Ao longo dos anos, construímos uma relação de tradição, qualidade e confiança com nossos consumidores, uma história que nos permite criar parcerias tão únicas quanto está, conectar diferentes gerações e levar o afeto de Moça cada vez mais longe. É uma trajetória que não se repete e que explica por que, para tantos brasileiros, Moça só tem uma”, declara Carolina Guimarães, BEO de culinários da Nestlé.
Com o movimento, a marca busca reforçar sua presença junto a diferentes gerações de consumidores e ampliar a visibilidade de uma das sobremesas mais populares do país em plataformas digitais de alta escala.

Volkswagen do Brasil lança promoção para o Rock in Rio 2026 com sorteio de assinaturas do T-Cross

Agências da Holding Clube assinam ativações de grandes marcas no Rock in Rio 2026

Setor de live marketing movimenta bilhões no Brasil e impulsiona expansão de agências no Nordeste

Congresso Somos Multi reúne multifranqueados e grandes marcas do franchising em São Paulo

Bullet assina a estreia da Geely no Festival Interlagos com jornada sensorial e test drive interativo

Meta inicia cobrança por respostas no WhatsApp Business e força reestruturação no atendimento corporativo

Marcas de alimentos, bebidas e streaming ativam experiências interativas no Rock in Rio 2026
